Cisco SD-WAN açığıyla KeyDrift zararlısı: Volt Typhoon bağlantısı
UAT-11473 olarak izlenen APT grubu, Cisco Catalyst SD-WAN Controller'daki kimlik doğrulama atlatma açığı CVE-2026-20127'yi istismar ederek şifreleme anahtarlarını çalmaya yönelik KeyDrift adlı özel zararlı çerçevesini yerleştirdi.
Görsel üretildi
Etkilenenler
Cisco Catalyst SD-WAN kullanan operatörler, çok şubeli kurumlar ve kritik altyapı işletmeleri.
Ne yapmalı
- SD-WAN Controller'ı sabit sürüme yükseltin, yönetim erişimini kısıtlayın, anahtar ve sertifikaları döndürün; Cisco Talos IoC'leriyle tarama yapın.
- İnternete açık yönetim arayüzlerini kısıtlayın; yama uygulanana kadar erişimi VPN/ACL arkasına alın.
- Günlüklerde istismar belirtisi (beklenmeyen oturum, yeni yönetici hesabı, şüpheli süreç) arayın.
Sık sorulan sorular
- CVE-2026-20127 nedir?
- UAT-11473 olarak izlenen APT grubu, Cisco Catalyst SD-WAN Controller'daki kimlik doğrulama atlatma açığı CVE-2026-20127'yi istismar ederek şifreleme anahtarlarını çalmaya yönelik KeyDrift adlı özel zararlı çerçevesini yerleştirdi.
- Kimler etkileniyor?
- Cisco Catalyst SD-WAN kullanan operatörler, çok şubeli kurumlar ve kritik altyapı işletmeleri.
- Ne yapmalıyım?
- SD-WAN Controller'ı sabit sürüme yükseltin, yönetim erişimini kısıtlayın, anahtar ve sertifikaları döndürün; Cisco Talos IoC'leriyle tarama yapın.
İlgili haberler
60 saniyede gündem — 2026-10-30
Cisco ASA/FTD SSL VPN sıfırıncı günü CVE-2026-76418 aktif istismar altında; güvenlik duvarlarını uzaktan çökertiyor. Cisco yamaladı, CISA KEV son tarihi 1 Kasım.
Devamını oku →
CVE-2026-20127 — Cisco Catalyst SD-WAN Controller
İstismar: Evet, APT (UAT-11473) KeyDrift. Yama: Cisco danışmanlığını kontrol edin (kaynakta sürüm yok)
Devamını oku →
Cisco güvenlik duvarlarında ikinci VPN sıfırıncı günü: CVE-2026-76418
Cisco, ASA ve Secure FTD yazılımlarında saldırganların uzaktan güvenlik duvarlarını çökertmek için kullandığı hizmet reddi sıfırıncı gününü (CVE-2026-76418) yamaladı. CISA aynı gün KEV kataloğuna ekledi; federal son tarih 1 Kasım.
Devamını oku →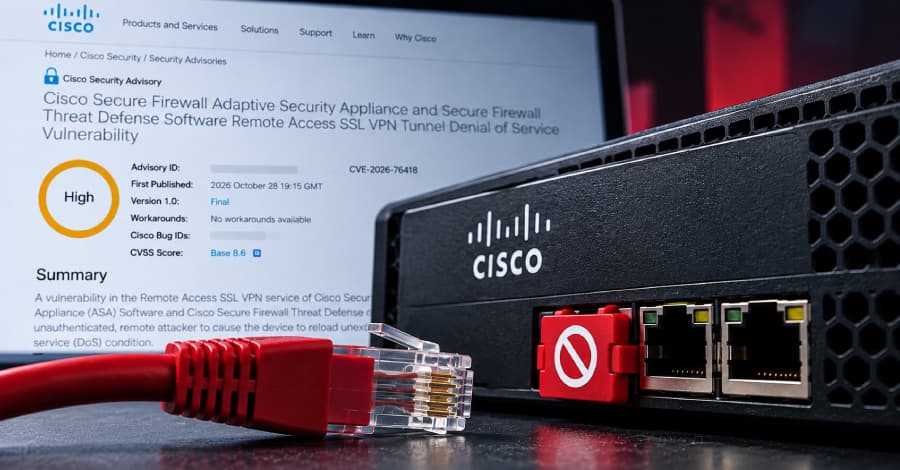
CVE-2026-76418 — Cisco ASA / Secure FTD (SSL VPN)
İstismar: Evet, sıfırıncı gün; CISA KEV (son tarih 1 Kas). Yama: Cisco yaması yayımlandı
Devamını oku →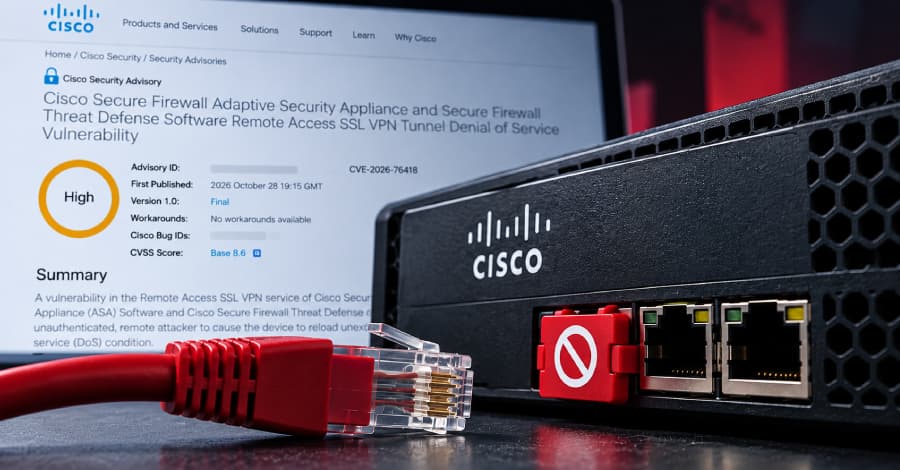
Cisco: Cisco: ASA/FTD sıfırıncı günü için güvenlik güncellemesi
Cisco, aktif istismar edilen ASA/FTD SSL VPN hizmet reddi açığı CVE-2026-76418 için yamalar yayımladı (ayrıntı items'ta).
Devamını oku →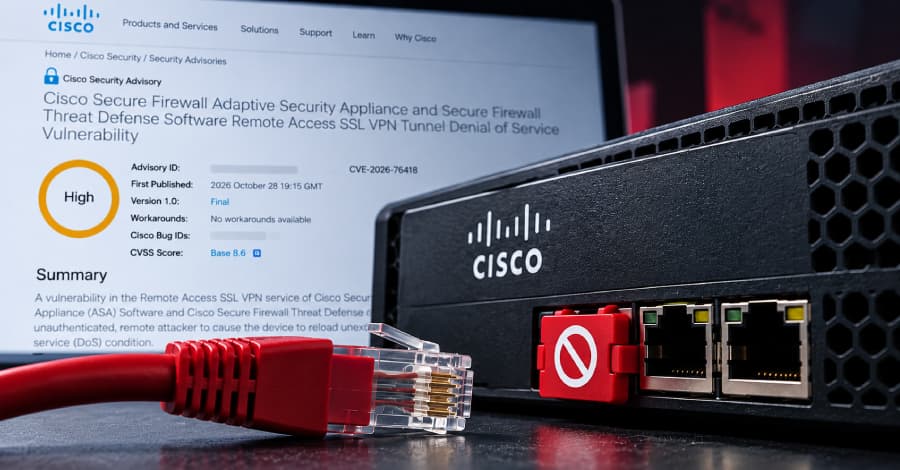
Cisco: Cisco, yapay zeka ajan saldırılarını tespit için Project Quarry'yi açık kaynak yaptı
Cisco, ayrı ayrı zararsız görünen adım dizilerinde ortaya çıkan yapay zeka ajanı saldırılarını tespit etmeye yönelik kural dili Project Quarry'yi açık kaynak olarak yayımladı.
Devamını oku →