Cisco: Cisco: ASA/FTD sıfırıncı günü için güvenlik güncellemesi
Cisco, aktif istismar edilen ASA/FTD SSL VPN hizmet reddi açığı CVE-2026-76418 için yamalar yayımladı (ayrıntı items'ta).
Etkilenenler
Cisco
Ne yapmalı
- Üreticinin güvenlik bülteninden etkilenen sürümleri kontrol edin ve yamayı önceliklendirin.
- İnternete açık yönetim arayüzlerini kısıtlayın; yama uygulanana kadar erişimi VPN/ACL arkasına alın.
- Günlüklerde istismar belirtisi (beklenmeyen oturum, yeni yönetici hesabı, şüpheli süreç) arayın.
Sık sorulan sorular
- CVE-2026-76418 nedir?
- Cisco, aktif istismar edilen ASA/FTD SSL VPN hizmet reddi açığı CVE-2026-76418 için yamalar yayımladı (ayrıntı items'ta).
- Kimler etkileniyor?
- Cisco
- Ne yapmalıyım?
- Üreticinin güvenlik bülteninden etkilenen sürümleri kontrol edin ve yamayı önceliklendirin.
İlgili haberler
Cisco güvenlik duvarlarında ikinci VPN sıfırıncı günü: CVE-2026-76418
Cisco, ASA ve Secure FTD yazılımlarında saldırganların uzaktan güvenlik duvarlarını çökertmek için kullandığı hizmet reddi sıfırıncı gününü (CVE-2026-76418) yamaladı. CISA aynı gün KEV kataloğuna ekledi; federal son tarih 1 Kasım.
Devamını oku →
60 saniyede gündem — 2026-10-30
Cisco ASA/FTD SSL VPN sıfırıncı günü CVE-2026-76418 aktif istismar altında; güvenlik duvarlarını uzaktan çökertiyor. Cisco yamaladı, CISA KEV son tarihi 1 Kasım.
Devamını oku →
CVE-2026-76418 — Cisco ASA / Secure FTD (SSL VPN)
İstismar: Evet, sıfırıncı gün; CISA KEV (son tarih 1 Kas). Yama: Cisco yaması yayımlandı
Devamını oku →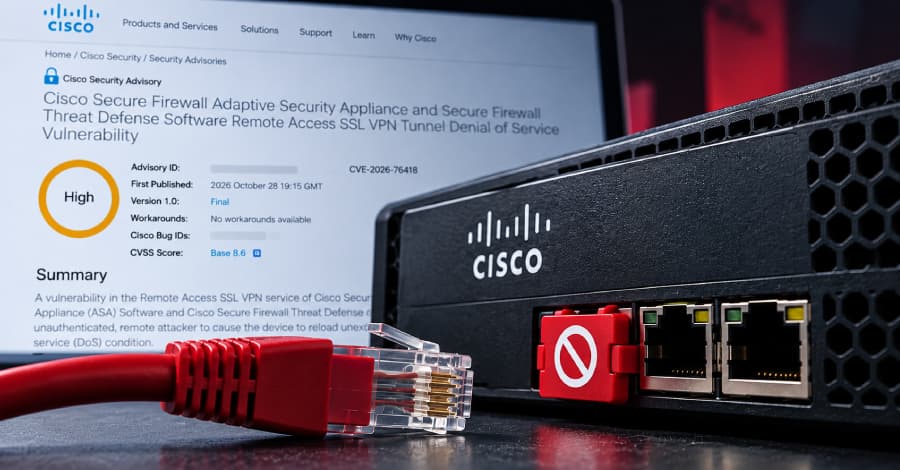
Günün aksiyonu — 2026-10-30
Bugün Cisco ASA/FTD (CVE-2026-76418) ve self-hosted GitLab (CVE-2026-97229) yamalarını uygulayıp doğrulayın; ikisinin de KEV son tarihi 1 Kasım Pazar. Linux sunucularda Fragnesia (CVE-2026-46300) yamasını yarına bırakmayın.
Devamını oku →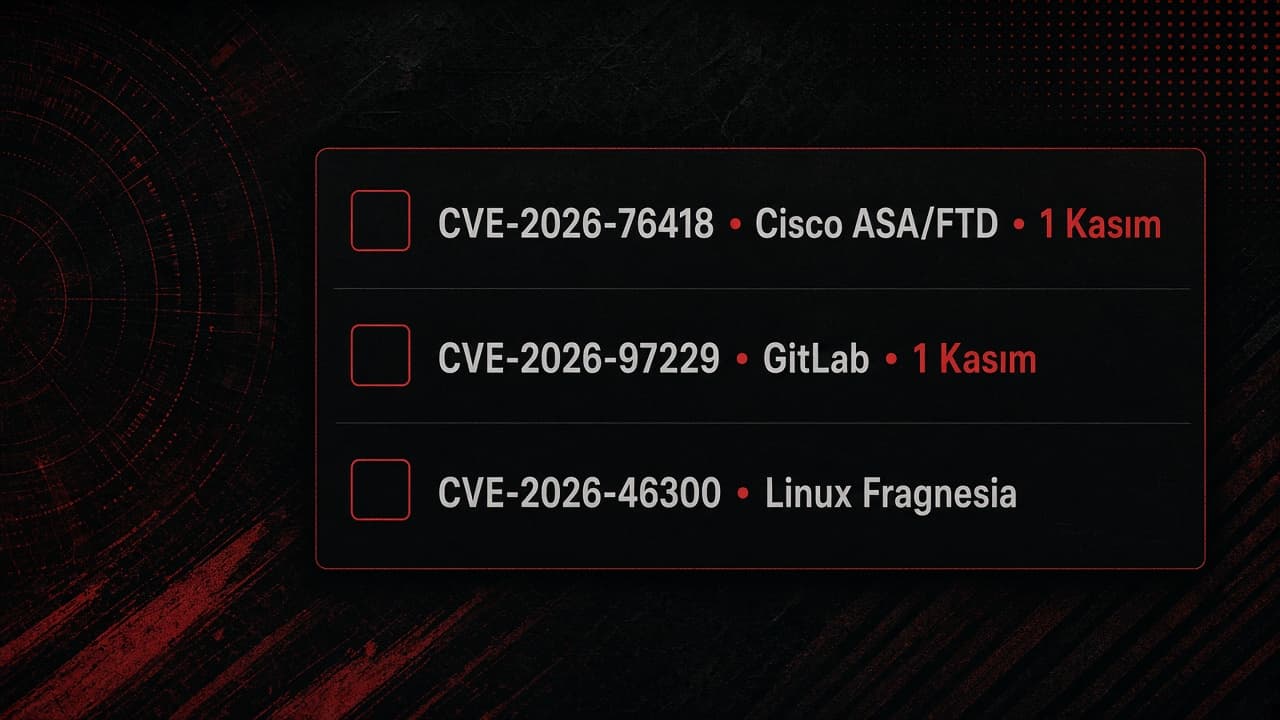
CVE-2026-20127 — Cisco Catalyst SD-WAN Controller
İstismar: Evet, APT (UAT-11473) KeyDrift. Yama: Cisco danışmanlığını kontrol edin (kaynakta sürüm yok)
Devamını oku →
Adobe / Veeam / Juniper: Adobe, Veeam ve Juniper kritik zafiyetleri yamaladı
Adobe, Veeam ve Juniper Networks; keyfi kod çalıştırma, yetkilendirme atlatma ve yetki yükseltmeye yol açabilecek kritik açıklar için güvenlik güncellemeleri yayımladı.
Devamını oku →