Self-hosted GitLab alarmda: CVE-2026-97229 KEV'de, Alpine'e saldırı denendi
CISA, GitLab CE/EE'deki tamsayı taşması zafiyeti CVE-2026-97229'u (CVSS 10) 29 Ekim'de KEV'e ekledi; son tarih 1 Kasım.
Etkilenenler
Kendi GitLab sunucusunu barındıran kurumlar ve yazılım ekipleri.
Ne yapmalı
- GitLab sürümünü yamalı sürüme yükseltin; CI yapılandırmalarında olağandışı regex içeren değişiklikleri ve runner loglarını geriye dönük tarayın.
- İnternete açık yönetim arayüzlerini kısıtlayın; yama uygulanana kadar erişimi VPN/ACL arkasına alın.
- Günlüklerde istismar belirtisi (beklenmeyen oturum, yeni yönetici hesabı, şüpheli süreç) arayın.
Sık sorulan sorular
- CVE-2026-97229 nedir?
- CISA, GitLab CE/EE'deki tamsayı taşması zafiyeti CVE-2026-97229'u (CVSS 10) 29 Ekim'de KEV'e ekledi; son tarih 1 Kasım.
- Kimler etkileniyor?
- Kendi GitLab sunucusunu barındıran kurumlar ve yazılım ekipleri.
- Ne yapmalıyım?
- GitLab sürümünü yamalı sürüme yükseltin; CI yapılandırmalarında olağandışı regex içeren değişiklikleri ve runner loglarını geriye dönük tarayın.
İlgili haberler
CVE-2026-97229 — GitLab CE/EE
İstismar: Evet, CISA KEV (son tarih 1 Kas); Alpine'de girişim. Yama: Yama mevcut (bir haftadır)
Devamını oku →
Günün aksiyonu — 2026-10-30
Bugün Cisco ASA/FTD (CVE-2026-76418) ve self-hosted GitLab (CVE-2026-97229) yamalarını uygulayıp doğrulayın; ikisinin de KEV son tarihi 1 Kasım Pazar. Linux sunucularda Fragnesia (CVE-2026-46300) yamasını yarına bırakmayın.
Devamını oku →
60 saniyede gündem — 2026-10-30
Cisco ASA/FTD SSL VPN sıfırıncı günü CVE-2026-76418 aktif istismar altında; güvenlik duvarlarını uzaktan çökertiyor. Cisco yamaladı, CISA KEV son tarihi 1 Kasım.
Devamını oku →
Cisco güvenlik duvarlarında ikinci VPN sıfırıncı günü: CVE-2026-76418
Cisco, ASA ve Secure FTD yazılımlarında saldırganların uzaktan güvenlik duvarlarını çökertmek için kullandığı hizmet reddi sıfırıncı gününü (CVE-2026-76418) yamaladı. CISA aynı gün KEV kataloğuna ekledi; federal son tarih 1 Kasım.
Devamını oku →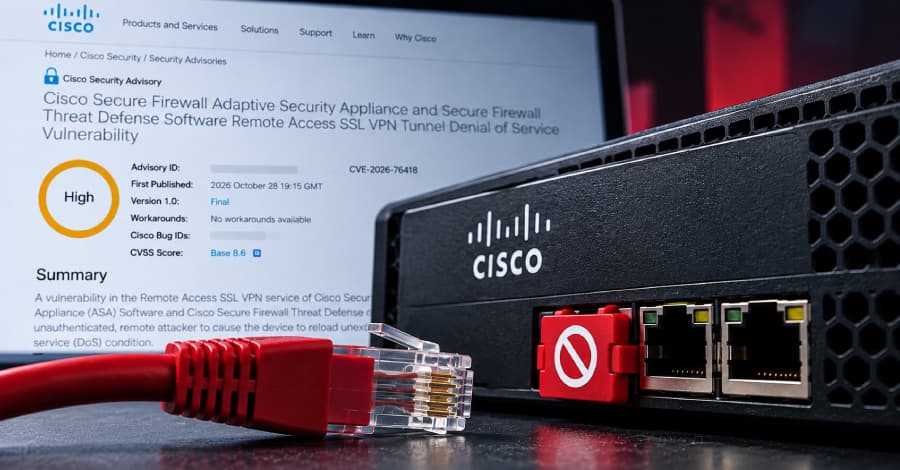
PHP2Shell zinciri büyüyor: Palo Alto arayüzleri ve Fragnesia, TR'de ulusal tarama
Palo Alto Networks, PHP2Shell (CVE-2026-109618, CVE-2026-109619) açıklarının internete açık yönetim arayüzlerine karşı aktif istismar edildiğini bildirdi (danışmanlık 30 Ekim 02:54 TSİ'de güncellendi).
Devamını oku →
Çin bağlantılı Warp Panda, VMware ESX sıfırıncı gününü iz silmek için kullandı
CrowdStrike'ın tespitinin ardından CISA, VMware ESX'teki yetersiz loglama zafiyeti CVE-2026-41709'u 28 Ekim'de KEV kataloğuna ekledi; federal son tarih 11 Kasım.
Devamını oku →