Ne oldu
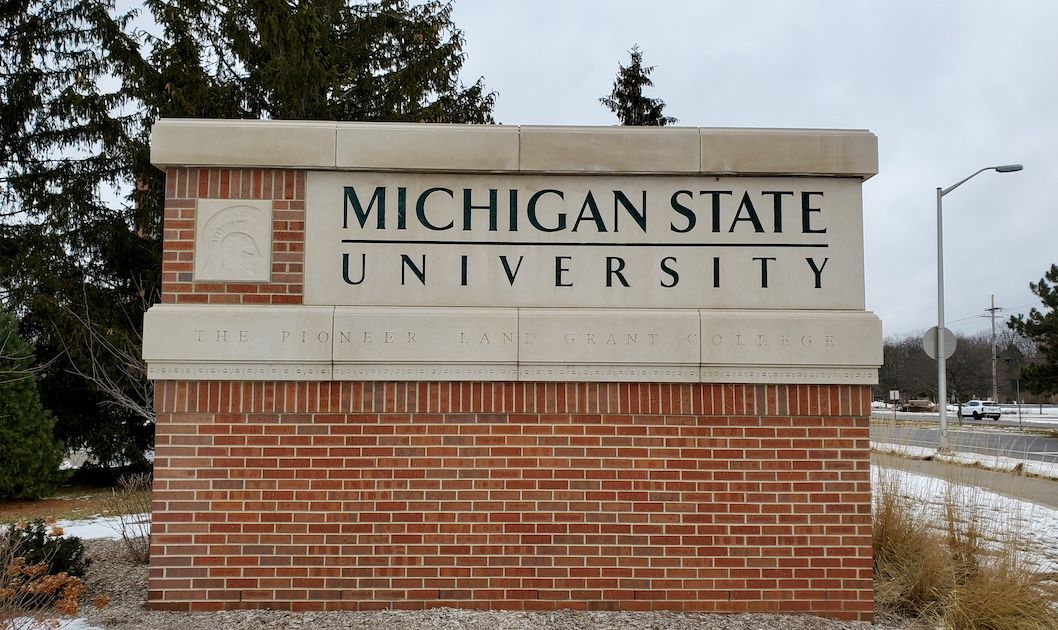
BYOD fidye yazılımı grubu 1 Kasım pazar akşamı Michigan State University'yi (MSU) sızıntı sitesine ekledi ve 1,3 milyon mevcut ve eski öğrencinin kişisel bilgilerini çaldığını iddia etti. Bu sayı yalnızca grubun iddiasıdır ve doğrulanmadı. Üniversite sözcüsü The Record'a, iddiaların Ekim başında fark edilen ve tüm öğrenci ve personel hesaplarında parola sıfırlamaya yol açan bir olayla ilgili olduğunu söyledi.
Sözcüye göre üniversite Ekim başında "şüpheli siber etkinlik" fark etti ve hemen soruşturma başlattı. Bilgi işlem ekibi MSU NetID'si olan herkesin parolasını sıfırlamasını ve en az 15 karakterlik yeni bir parola oluşturmasını istedi; bu e-posta kampüse 1 Ekim'de gönderildi.
Kimler etkileniyor
İddia doğruysa MSU'nun mevcut ve eski öğrencileri risk altında. Üniversite, grubun paylaşımındaki iddialara ilişkin ek sorulara yanıt vermedi ve iddia edilen sayıyı doğrulamadı. MSU, East Lansing'deki lisans kampüsünün yanı sıra çok sayıda lisansüstü okuluyla ABD'nin en büyük üniversitelerinden biri; 2020'de Netwalker fidye yazılımı saldırısı yaşamıştı.
Eğitim kurumları için ders açık: Kimlik bilgisi ele geçirme bir üniversite ölçeğinde yayılabiliyor ve öğrenci verisi sonraki oltalama ve kimlik hırsızlığı kampanyalarının hammaddesi oluyor.
Teknik ayrıntı
Sözcüye göre "bugüne kadarki soruşturmaya dayanarak etkinlik olası bir kimlik bilgisi ele geçirme olayı gibi görünüyor. Mevcut kanıtlar üniversitenin merkezî Active Directory ortamının başarıyla ele geçirildiğine işaret etmiyor." Üniversite, başka MSU verilerine erişildiğine, değiştirildiğine ya da çalındığına dair kanıt olmadığını ve güvenlik önlemlerinin tasarlandığı gibi çalıştığını söyledi.
BYOD, Eylül'de ortaya çıkan ve hakkında az şey bilinen yeni bir grup. Grup geçen hafta University of New Mexico'ya saldırıp hastanesini kapattırdı; ambulanslar başka hastanelere yönlendirildi, ardından grup özür dileyip şifre çözme anahtarlarını ücretsiz verdiği iddia edildi. Grup ayrıca geçen ay Trump Mobile'a yönelik iddia edilen bir saldırı ve 3.615 müşterinin verisini sızdırmasıyla gündeme gelmişti.
Ne yapmalı
- Eğitim ve kamu kurumlarında parola ve MFA politikasını gözden geçirin; ayrıcalıklı hesaplarda MFA'yı zorunlu kılın.
- Öğrenci ve personel hesaplarındaki olağandışı girişleri (yeni ülke, yeni cihaz, toplu deneme) izleyin.
- Olaydan sonra öğrencilere üniversite adına gelebilecek sahte "hesap doğrulama" e-postalarına karşı uyarı gönderin.
Doğrulama
Dark web iddiası — doğrulanmadı. 1,3 milyon kişilik veri iddiası yalnızca saldırgana ait; üniversite ekim olayını doğruladı ama iddia edilen sayıya yanıt vermedi.
Görsel: therecord.media