Linux çekirdeğinde CVSS 9.8'lik TCP açığı: Ubuntu ve RHEL dahil geniş etki
Linux kernel CVE ekibi, TCP kodundaki CVE-2026-98432'ye 9.8 puan verdi. Açık, kimlik doğrulaması olmayan uzaktaki bir saldırganın belirli koşullarda root yetkisiyle komut çalıştırmasına imkân tanıyabiliyor.
Görsel üretildi
Etkilenenler
Ubuntu, RHEL ve diğer dağıtımlarla çalışan sunucular, bulut iş yükleri ve gömülü Linux cihazlar.
Ne yapmalı
- Dağıtım sağlayıcınızın çekirdek güncellemelerini öncelikle internete açık sunuculara uygulayın ve yeniden başlatmayı planlayın; canlı yama (livepatch) seçeneklerini değerlendirin.
- İnternete açık yönetim arayüzlerini kısıtlayın; yama uygulanana kadar erişimi VPN/ACL arkasına alın.
- Günlüklerde istismar belirtisi (beklenmeyen oturum, yeni yönetici hesabı, şüpheli süreç) arayın.
Sık sorulan sorular
- CVE-2026-98432 nedir?
- Linux kernel CVE ekibi, TCP kodundaki CVE-2026-98432'ye 9. 8 puan verdi.
- Kimler etkileniyor?
- Ubuntu, RHEL ve diğer dağıtımlarla çalışan sunucular, bulut iş yükleri ve gömülü Linux cihazlar.
- Ne yapmalıyım?
- Dağıtım sağlayıcınızın çekirdek güncellemelerini öncelikle internete açık sunuculara uygulayın ve yeniden başlatmayı planlayın; canlı yama (livepatch) seçeneklerini değerlendirin.
İlgili haberler
CVE-2026-98432 — Linux kernel TCP
İstismar: Sahada rapor yok; çalışan istismar yazıldığı açıklandı. Yama: Kaynakta ayrıntı yok; dağıtım bültenlerini izleyin
Devamını oku →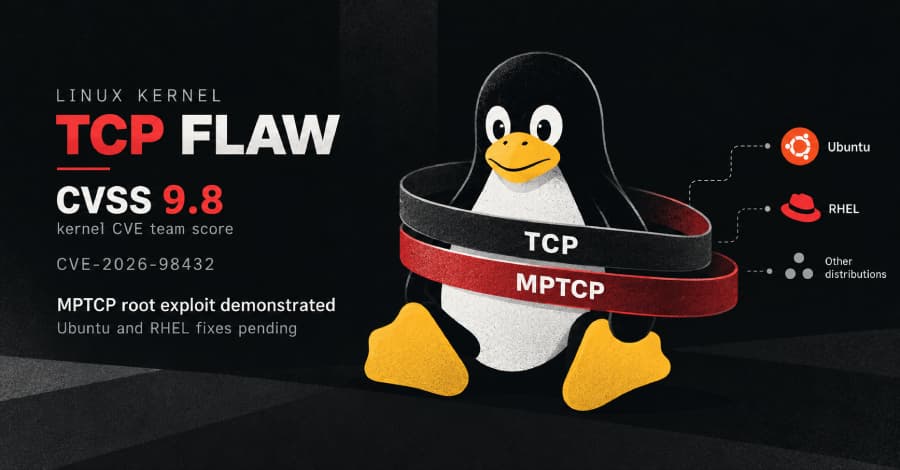
Fragnesia + PHP2Shell: KEV’e eklendi, 25 firewall rootlandı
CISA, Linux kernel CVE-2026-46300 (‘Fragnesia’) kaydını 28 Ekim’de Known Exploited Vulnerabilities kataloğuna aldı; federal yama son tarihi 31 Ekim.
Devamını oku →60 saniyede gündem — 2026-10-30
Cisco ASA/FTD SSL VPN sıfırıncı günü CVE-2026-76418 aktif istismar altında; güvenlik duvarlarını uzaktan çökertiyor. Cisco yamaladı, CISA KEV son tarihi 1 Kasım.
Devamını oku →
CVE-2026-46300 — Linux kernel (Fragnesia)
İstismar: Evet, KEV; PHP2Shell ile zincir. Yama: Dağıtım kernel yaması; KEV son tarih 31 Eki
Devamını oku →
Günün aksiyonu — 2026-10-30
Bugün Cisco ASA/FTD (CVE-2026-76418) ve self-hosted GitLab (CVE-2026-97229) yamalarını uygulayıp doğrulayın; ikisinin de KEV son tarihi 1 Kasım Pazar. Linux sunucularda Fragnesia (CVE-2026-46300) yamasını yarına bırakmayın.
Devamını oku →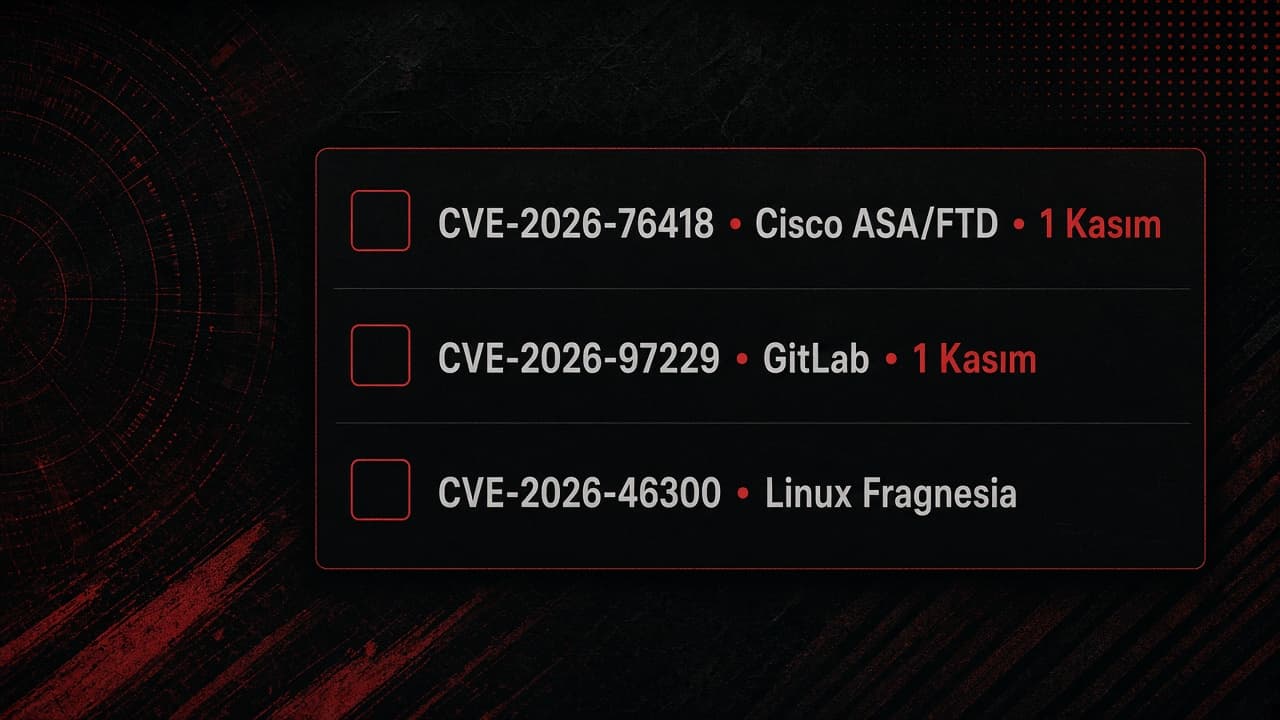
CVE-2026-46300 — Linux kernel (Fragnesia)
İstismar: Evet, KEV; PHP2Shell ile zincir. Yama: Dağıtım kernel yaması; KEV son tarih 31 Eki
Devamını oku →