Günün aksiyonu — 2026-10-31
1 Kasım KEV son tarihinden önce self-hosted GitLab ve Cisco ASA/FTD cihazlarını yamalayın; aynı pencerede WordPress ve Drupal Commerce kurulumlarını güncelleyin.
Görsel üretildi
İlgili haberler
WordPress Core RCE açığına bir günde 63.000 saldırı girişimi
WordPress Core 4.7–7.1.3 sürümlerini etkileyen, henüz CVE numarası almamış yüksek önemde (CVSS 8.1) uzaktan kod çalıştırma açığı, yamalarının yayımlanmasından kısa süre sonra istismar edilmeye başladı.
Devamını oku →
GitLab, Cisco ve Ivanti için KEV son tarihleri kapıda
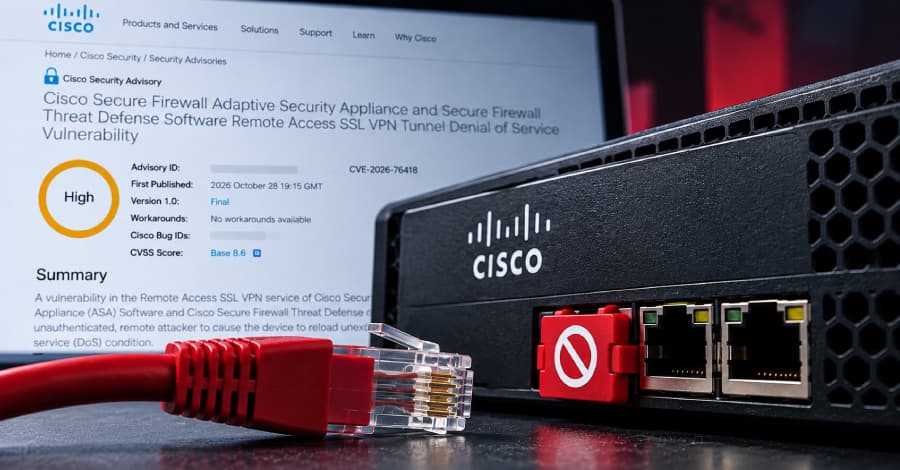
CISA, 29 Ekim'de GitLab CE/EE'deki kimlik doğrulamasız RCE açığı CVE-2026-97229'u (CVSS 10) ve Cisco Secure Firewall ASA/FTD'deki CVE-2026-76418 DoS açığını KEV kataloğuna ekledi; ikisinin de son tarihi 1 Kasım.
Devamını oku →
CVE-2026-97229 — GitLab CE/EE
İstismar: Evet; CISA KEV (son tarih 1 Kas), saldırılarda kullanılıyor. Yama: GitLab yaması yayımlandı
Devamını oku →
CVE-2026-76418 — Cisco Secure Firewall ASA/FTD
İstismar: Evet; CISA KEV (son tarih 1 Kas). Yama: Cisco yaması yayımlandı
Devamını oku →
CVE yok (CVSS 8.1) — WordPress Core 4.7–7.1.3
İstismar: Evet; 24 saatte ~63.000 girişim. Yama: WordPress güncellemesi yayımlandı
Devamını oku →
Cisco güvenlik duvarlarında ikinci VPN sıfırıncı günü: CVE-2026-76418
Cisco, ASA ve Secure FTD yazılımlarında saldırganların uzaktan güvenlik duvarlarını çökertmek için kullandığı hizmet reddi sıfırıncı gününü (CVE-2026-76418) yamaladı. CISA aynı gün KEV kataloğuna ekledi; federal son tarih 1 Kasım.
Devamını oku →