CVE-2026-41709 — VMware ESX
İstismar: Evet, Warp Panda; KEV (son tarih 11 Kas). Yama: Broadcom danışma notu
Etkilenenler
VMware ESX · VMware, Broadcom
Ne yapmalı
- Broadcom danışma notu
- İnternete açık yönetim arayüzlerini kısıtlayın; yama uygulanana kadar erişimi VPN/ACL arkasına alın.
- Günlüklerde istismar belirtisi (beklenmeyen oturum, yeni yönetici hesabı, şüpheli süreç) arayın.
Sık sorulan sorular
- CVE-2026-41709 nedir?
- İstismar: Evet, Warp Panda; KEV (son tarih 11 Kas).
- Kimler etkileniyor?
- VMware ESX · VMware, Broadcom
- Ne yapmalıyım?
- Broadcom danışma notu
İlgili haberler
CVE-2026-41709 — Broadcom VMware ESX
İstismar: Evet, CISA KEV (28 Eki). Yama: Broadcom danışma notu; KEV son tarih 11 Kas
Devamını oku →VMware ESX'te iz bırakmayan saldırı: CVE-2026-41709 KEV'de
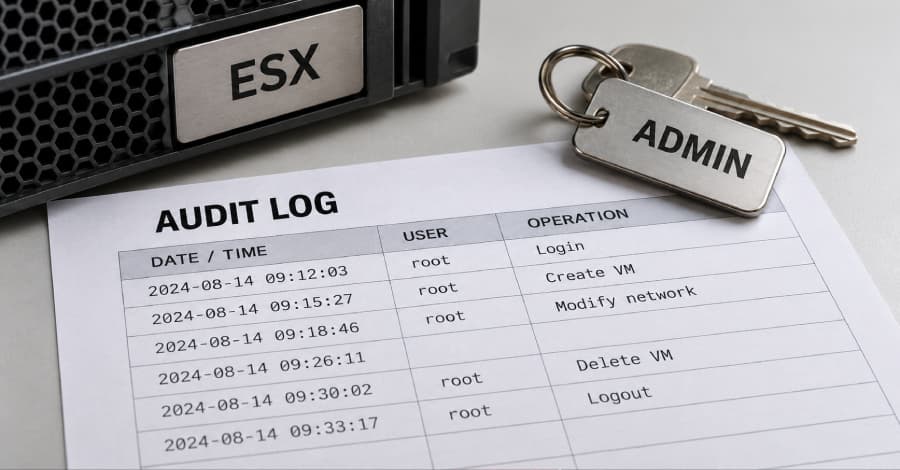
CISA 28 Ekim'de Broadcom VMware ESX'teki yetersiz loglama zafiyetini (CVE-2026-41709) Bilinen İstismar Edilen Zafiyetler kataloğuna ekledi. Yönetici erişimine sahip bir saldırgan bazı işlemleri log bırakmadan yapabiliyor.
Devamını oku →Günün aksiyonu — 2026-10-29
Bugün internete açık Linux tabanlı firewall/VPN cihazlarında Fragnesia (CVE-2026-46300) ve PHP2Shell yamalarını doğrulayın; KEV son tarihi 31 Ekim. Aynı listeye VMware ESX (CVE-2026-41709) yama planını ekleyin.
Devamını oku →Çin bağlantılı Warp Panda, VMware ESX sıfırıncı gününü iz silmek için kullandı
CrowdStrike'ın tespitinin ardından CISA, VMware ESX'teki yetersiz loglama zafiyeti CVE-2026-41709'u 28 Ekim'de KEV kataloğuna ekledi; federal son tarih 11 Kasım.
Devamını oku →60 saniyede gündem — 2026-10-29
CISA KEV'e VMware ESX CVE-2026-41709 eklendi: admin erişimli saldırgan bazı işlemleri log bırakmadan yapabiliyor; federal son tarih 11 Kasım.
Devamını oku →CVE-2026-76418 — Cisco ASA / Secure FTD (SSL VPN)
İstismar: Evet, sıfırıncı gün; CISA KEV (son tarih 1 Kas). Yama: Cisco yaması yayımlandı
Devamını oku →