Adobe Commerce PolyShell + Brotli Node2Shell: e-ticaret ve runtime yaması
27 Ekim’de CISA, Adobe Commerce/Magento CVE-2026-48356 (PolyShell) ve Google Brotli CVE-2026-111497 (Node2Shell) kayıtlarını KEV’e ekledi. Sansec’e göre PolyShell ile yüzlerce Magento mağazasına loader enjekte edildi.
Görsel üretildi
Etkilenenler
Adobe Commerce / Magento mağazaları; Brotli kullanan Node. js ve diğer runtime’lar; TR’de Magento tabanlı e-ticaret operasyonları.
Ne yapmalı
- (1) Magento/Adobe Commerce sürüm ve WAF kurallarını kontrol et; PolyShell IOC tara. (2) Node.
- İnternete açık yönetim arayüzlerini kısıtlayın; yama uygulanana kadar erişimi VPN/ACL arkasına alın.
- Günlüklerde istismar belirtisi (beklenmeyen oturum, yeni yönetici hesabı, şüpheli süreç) arayın.
Sık sorulan sorular
- CVE-2026-48356 nedir?
- 27 Ekim’de CISA, Adobe Commerce/Magento CVE-2026-48356 (PolyShell) ve Google Brotli CVE-2026-111497 (Node2Shell) kayıtlarını KEV’e ekledi. Sansec’e göre PolyShell ile yüzlerce Magento mağazasına loader enjekte edildi.
- Kimler etkileniyor?
- Adobe Commerce / Magento mağazaları; Brotli kullanan Node. js ve diğer runtime’lar; TR’de Magento tabanlı e-ticaret operasyonları.
- Ne yapmalıyım?
- (1) Magento/Adobe Commerce sürüm ve WAF kurallarını kontrol et; PolyShell IOC tara. (2) Node.
- Hangi CVE’ler kapsamda?
- CVE-2026-48356, CVE-2026-111497.
İlgili haberler
CVE-2026-111497 — Brotli / Node.js (Node2Shell)
İstismar: Önceki bültende: sahada deneme. Yama: Palo Alto portföy danışmanlığı 29 Eki güncellendi
Devamını oku →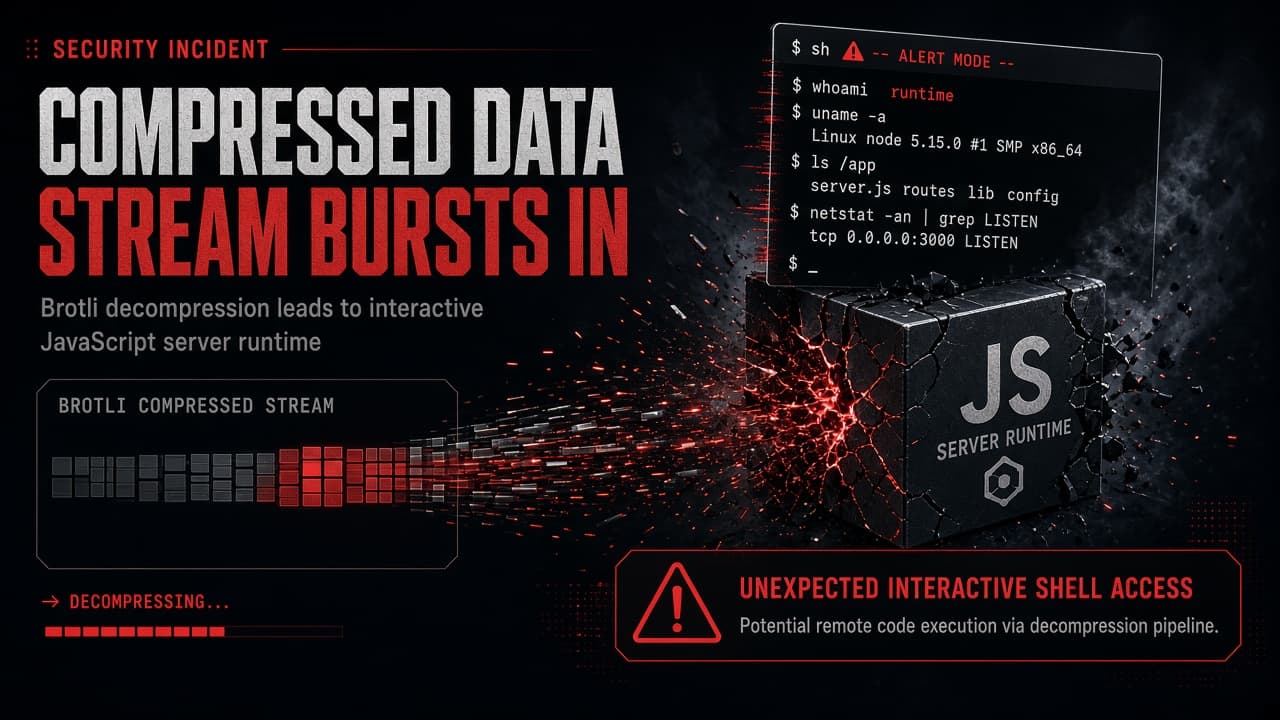
Adobe / Veeam / Juniper: Adobe, Veeam ve Juniper kritik zafiyetleri yamaladı
Adobe, Veeam ve Juniper Networks; keyfi kod çalıştırma, yetkilendirme atlatma ve yetki yükseltmeye yol açabilecek kritik açıklar için güvenlik güncellemeleri yayımladı.
Devamını oku →
Google: Google Gemini 4 Carbon: zafiyet bulma/istismar/yama kıyaslamalarında lider
Google, SEC-bench Pro'da %88,2 ve ExploitGym'de %54,8 skor alan Gemini 4 Carbon modelini tanıttı; model önce Fairwind Programı kapsamında doğrulanmış siber savunuculara açılıyor.
Devamını oku →
CVE-2026-111497 — Node.js / Brotli (Node2Shell)
İstismar: Evet, KEV (27 Eki); honeypot girişimleri. Yama: Node.js 22.23.4 / 24.22.1 / 26.12.1+
Devamını oku →Cisco güvenlik duvarlarında ikinci VPN sıfırıncı günü: CVE-2026-76418
Cisco, ASA ve Secure FTD yazılımlarında saldırganların uzaktan güvenlik duvarlarını çökertmek için kullandığı hizmet reddi sıfırıncı gününü (CVE-2026-76418) yamaladı. CISA aynı gün KEV kataloğuna ekledi; federal son tarih 1 Kasım.
Devamını oku →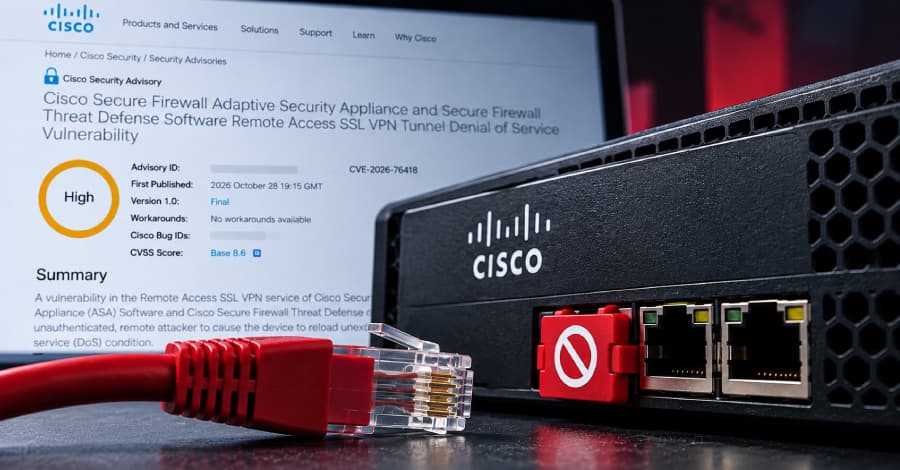
Oracle EBS CVE-2026-101767: yama yeni, tarama başladı
Defused Cyber'a göre saldırganlar yeni yamalanan, CVSS 9.8 puanlı, kimlik doğrulama gerektirmeyen ve RCE'ye götüren SQL enjeksiyonu açığını internette yoklamaya başladı. BleepingComputer ve SecurityWeek de bulguyu aktardı.
Devamını oku →